 |
| 사기성 이메일 가짜 구글 로고 |
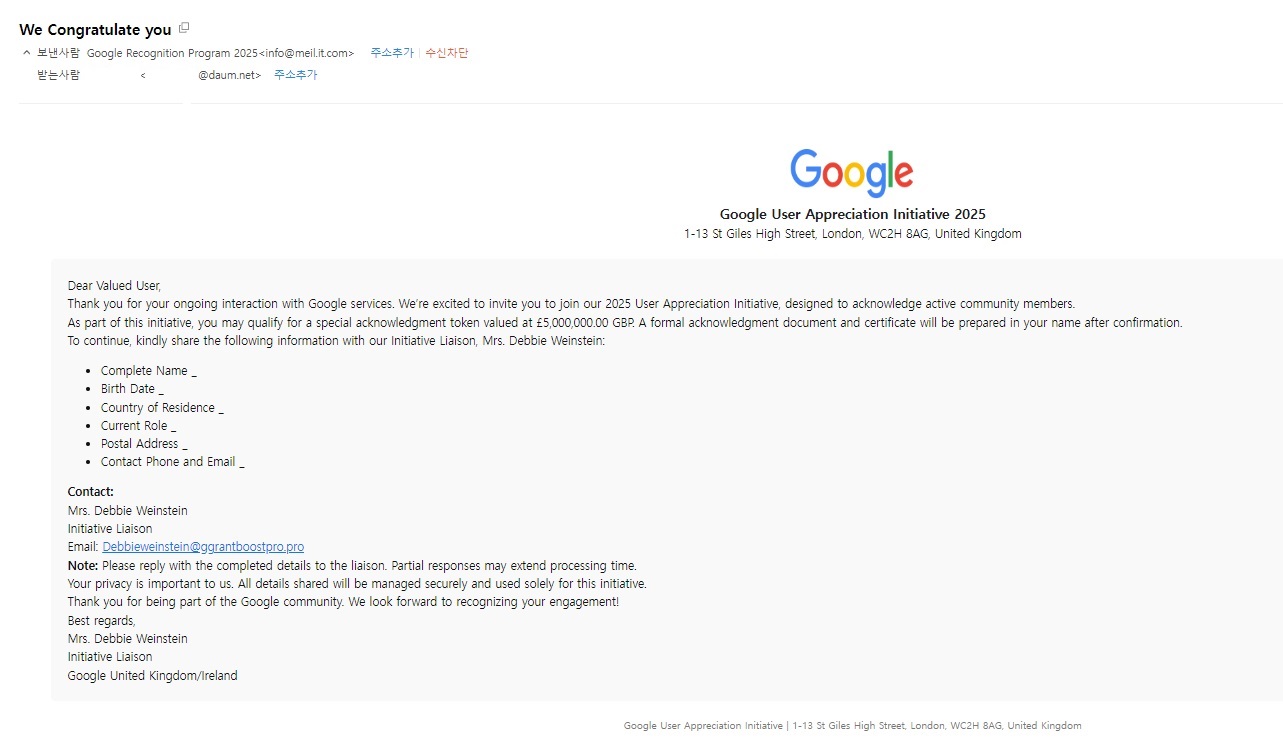
최근 국내 사용자들 사이에서 ‘구글 2025 유저 감사 프로그램(Google 2025 User Appreciation Initiative)’을 사칭한 대규모 피싱 이메일이 급속히 확산되며 주의가 요구되고 있다. 해당 이메일은 “활발한 구글 서비스 이용자를 위해 마련된 감사 프로그램”이라며, 무려 5,000,000파운드(약 85억 원) 상당의 “acknowledgment token(감사 보상)”을 제공한다는 내용을 담고 있어 처음 접한 사용자들을 현혹시키고 있다.
문제의 이메일은 겉보기에는 구글 영국·아일랜드 지사에서 발송된 공식 안내문처럼 꾸며져 있으며, 발신자는 ‘Debbie Weinstein’이라는 이름을 사용하고 있다. 하지만 실제 회신을 요구하는 이메일 주소는 **공식 구글 도메인과 무관한 ggrantboostpro.pro**로 연결되어 있어, 정식 기관의 이메일이라고 보기 어렵다.
내용 또한 매우 의심스러운 형태를 띤다. 해당 이메일은 보상금을 받기 위해 사용자가 다음의 개인 정보를 제공해야 한다고 안내한다.
.이름
.생년월일
.거주 국가
.직업
.우편 주소
.전화번호 및 이메일
보안 전문가들은 이러한 요구 사항이 “전형적인 고전적 피싱 수법”이라고 지적한다. 특히 글로벌 IT 기업이 불특정 사용자에게 거액의 보상을 제공하는 사례는 존재하지 않으며, 공식 프로그램 역시 이메일을 통해 개인정보를 직접 요구하는 방식으로 운영되지 않는다.
최근 해외 보안 매체들도 유사한 유형의 사기 이메일에 대해 지속적으로 경고를 내놓고 있다. 일부 피싱 조직은 정교한 이메일 인증 체계인 DKIM을 악용해, 이메일이 실제 기업에서 발송된 것처럼 보이게 하는 수법을 사용하며, 사용자들을 속여 계정 탈취·정보 수집 등을 시도하고 있다. 이 같은 방식은 구글 계정뿐 아니라 금융 계정 해킹으로 이어질 가능성도 있어 더욱 위험하다.
구글은 공식 블로그를 통해 “회사 명의를 도용해 개인정보·금융정보를 요구하는 이메일은 모두 사기”라며, 모르는 도메인의 메시지에 응답하거나 링크를 클릭하지 말 것을 권고한 바 있다. 또한 ‘너무 좋아 보이는 제안은 대부분 사기’라는 원칙을 강조하며, 의심스러운 이메일 발견 시 즉시 피싱으로 신고할 것을 당부했다.
사용자가 이미 해당 이메일에 개인 정보를 제공했다면 즉시 비밀번호 변경, 2단계 인증 설정, 계정 활동 기록 점검 등 추가적인 보안 조치를 취해야 한다. 전문가들은 “피싱 이메일은 개인 정보를 이용해 2차·3차 피해를 일으킬 가능성이 매우 높기 때문에 신속한 대응이 중요하다”고 강조한다.
현재 같은 유형의 사기 이메일은 국내외 구분 없이 광범위하게 유포되고 있어, 사용자들의 각별한 주의가 요구된다. 전문가들은 “이메일만으로도 금융·계정 보안이 뚫릴 수 있다는 사실을 잊지 말아야 한다”며 “출처를 확인하고 의심스러운 요청은 즉시 삭제하는 것이 최선의 보호 방안”이라고 조언했다.
 |
박하영 기자 p-hayoung70@hanmail.net
<저작권자 © 한韓문화타임즈, 무단 전재 및 재배포 금지>
 ‘기문국’ 망령의 부활인가… 남원문화원은 누구를 위한 역사를 가르치는가